

- 全局禁止
- 用户禁止
- 用户允许
- 全局允许
- 默认禁止
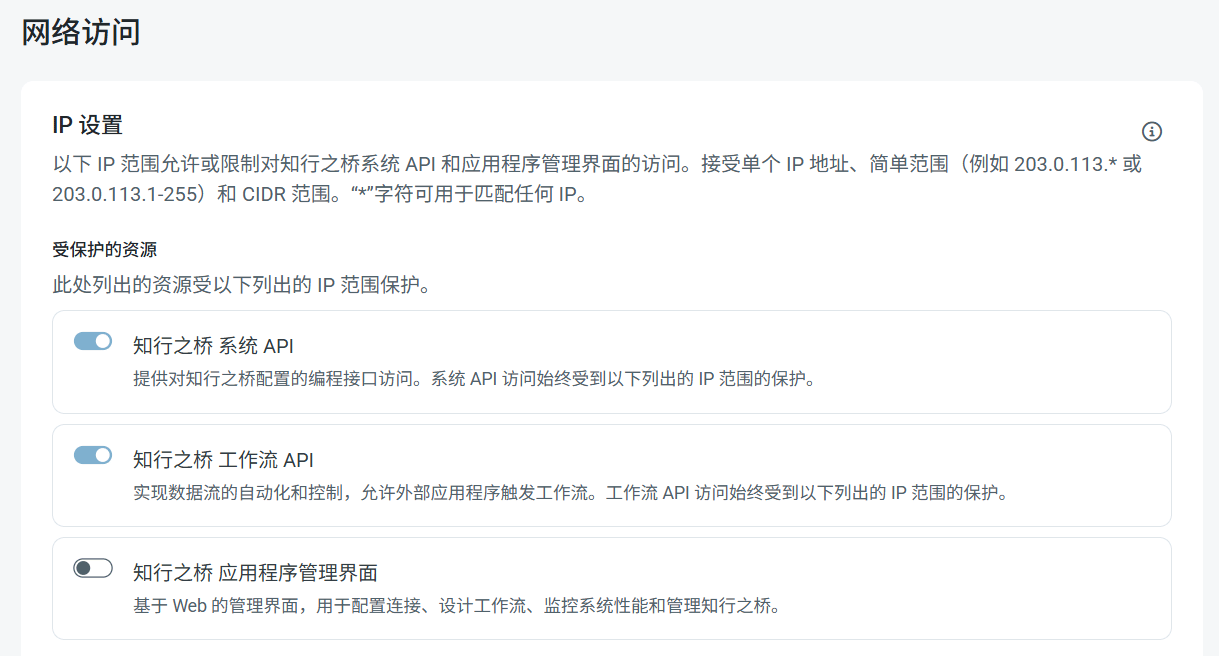
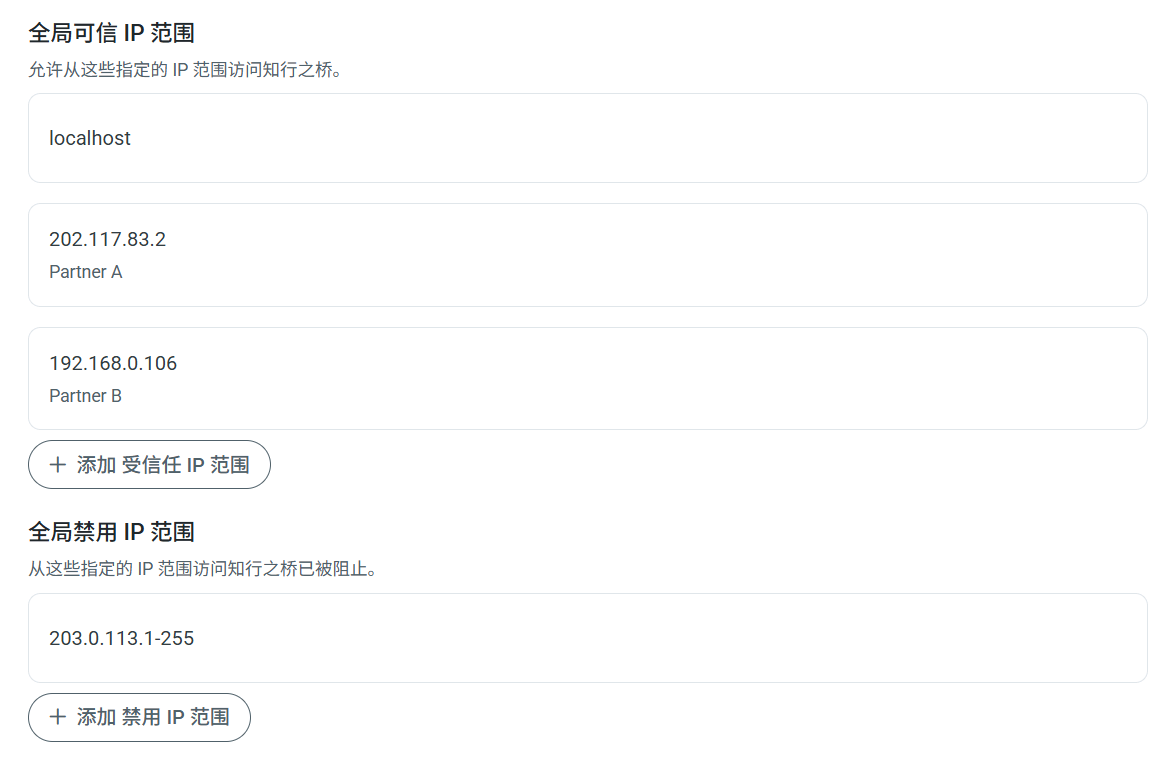
203.0.113.* 或 203.0.113.1-255),或无类别域间路由 (CIDR) 范围。要编辑现有范围,请将鼠标悬停在该范围上,点击省略号,然后点击编辑。
由于此设置可能导致你无法访问应用程序,因此应用程序会检测何时可能发生这种情况,并且不允许你保存更改。
如何在知行之桥中配置基于 IP 的访问限制以及受信任/禁止的 IP 范围。
203.0.113.* 或 203.0.113.1-255),或无类别域间路由 (CIDR) 范围。要编辑现有范围,请将鼠标悬停在该范围上,点击省略号,然后点击编辑。