

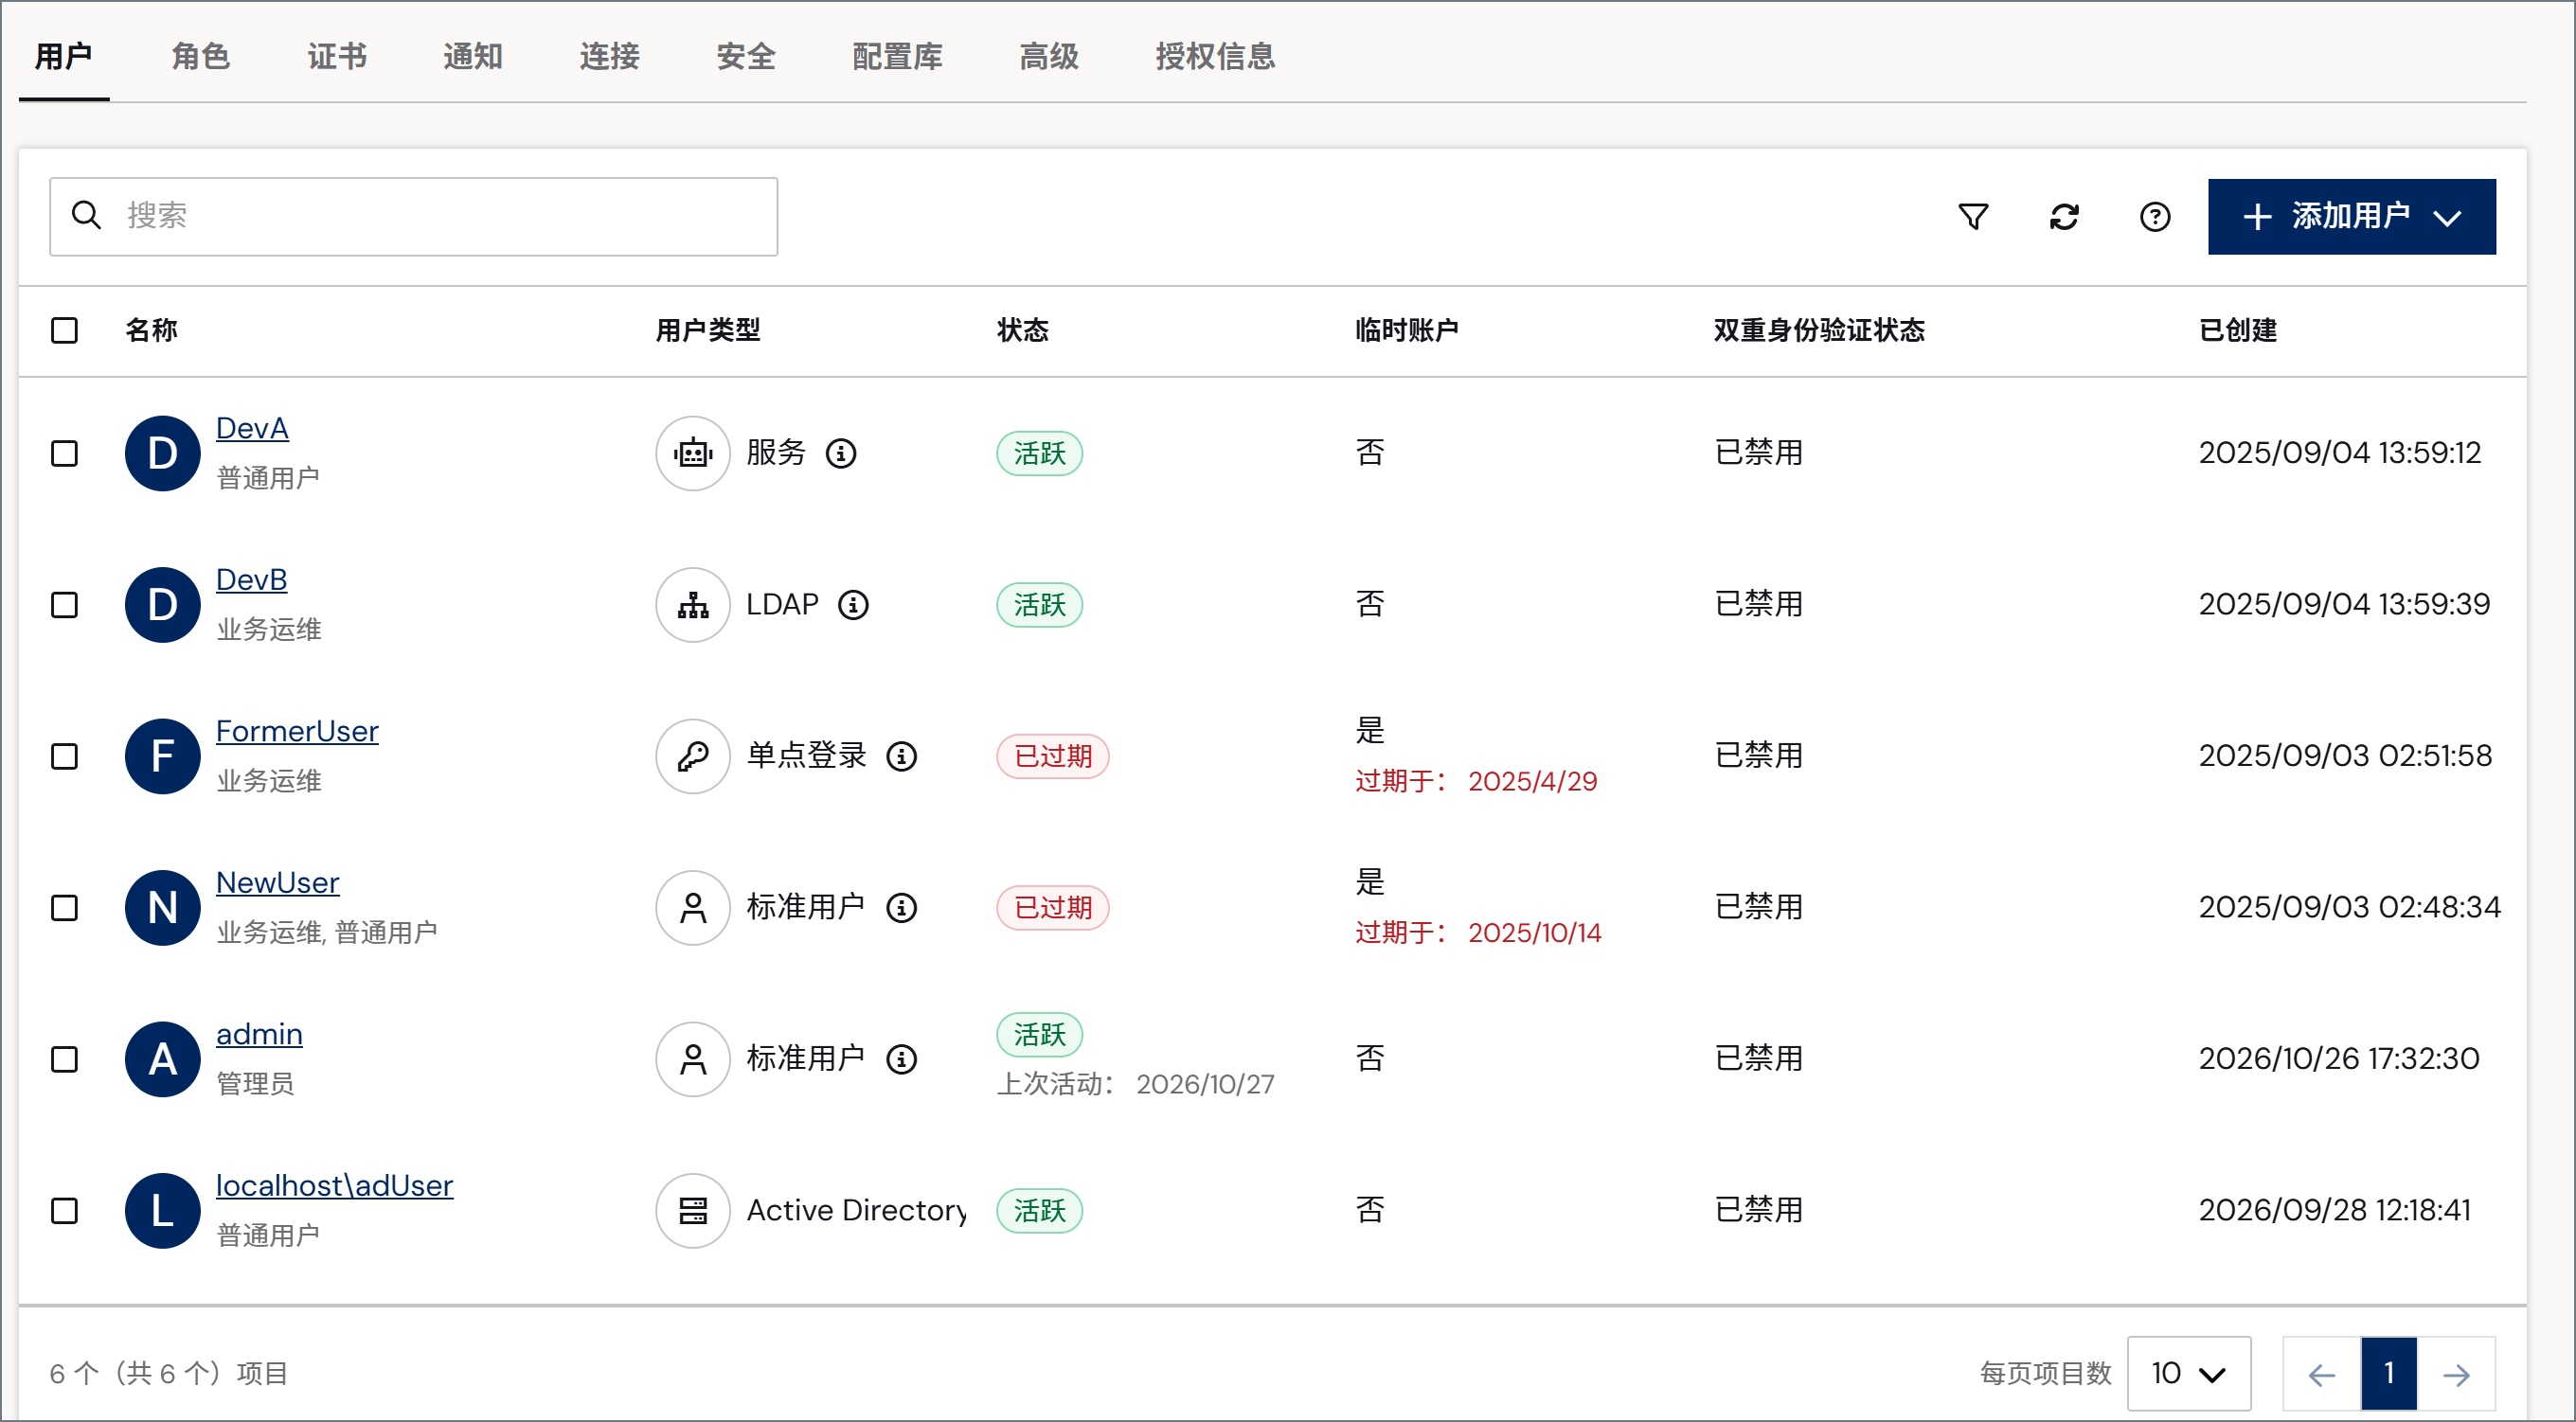
新增或編輯使用者
要新增使用者,請點選新增使用者。要編輯現有使用者,請將滑鼠懸停在表格中對應的行上,點選省略號,然後選擇編輯。 請填寫以下欄位:
要授予新使用者系統 API或 OAuth 存取權限,請點選 API 存取索引標籤。
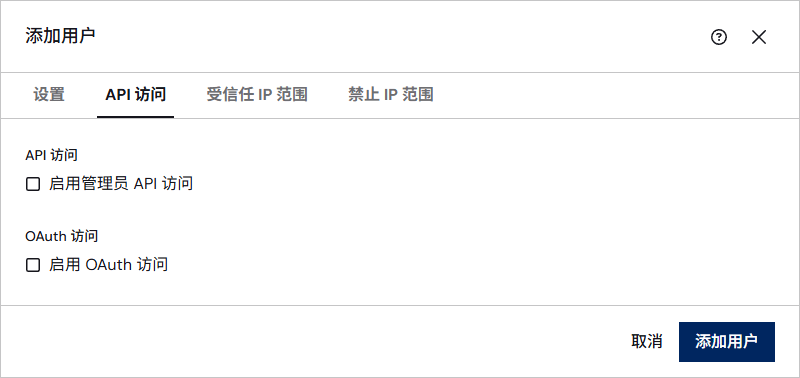
要新增特定於該使用者的受信任或禁止 IP 範圍,請使用受信任 IP 範圍或禁止 IP 範圍索引標籤。可以提供單個 IP 地址、簡單範圍(如
203.0.113.* 或 203.0.113.1-255)或 CIDR 範圍。這些索引標籤還顯示在系統設定 > 安全頁面的網路存取部分定義的全域範圍。
使用者型別
知行之橋 支援以下使用者類型:- 標準帳號供使用者透過使用者名稱和密碼互動式登入 知行之橋 控制檯。
- 單一登入帳號供透過外部身分識別提供者(IdP)進行身分驗證的使用者使用。不具有管理員角色的單一登入帳號不顯示密碼欄位。具有管理員角色的單一登入帳號會保留本機密碼,以便在 SSO 無法使用時作為備用登入方式。單一登入帳號始終顯示**同盟 ID(Federation Id)**欄位,該欄位用於將 IdP 的身分宣告對應到此 知行之橋 使用者帳號。由於身分驗證在 IdP 端進行,知行之橋 的雙因素身分驗證(2FA)不適用於單一登入帳號,因此不顯示 2FA 控制項。有關配置 SSO 的詳細資訊,請參閱單一登入。
- Active Directory 帳號供使用 Windows 網域帳號進行身分驗證的使用者使用。使用者名稱必須採用
domain\username格式。Active Directory 僅在 .NET 版中可用。 - LDAP 帳號供使用 LDAP 目錄服務進行身分驗證的使用者使用。LDAP 僅在跨平臺版中可用。
- 服務帳號用於自動化的機器間存取,例如呼叫 Flow API 端點或系統 API。服務帳號不能互動式登入,因此不顯示密碼欄位和 2FA 控制項,只能使用 API 存取索引標籤中配置的 Authtoken 或 OAuth 用戶端憑據進行身分驗證。服務帳號要求在 API 存取索引標籤中至少配置一種身分驗證方式(啟用 Authtoken 存取或啟用 OAuth 存取)。如果兩者均未啟用,表單會顯示警告並阻止儲存。例如,可以將服務帳號與僅授予 Flow API Invoke 權限的角色配對,使其能夠呼叫指定端點,但無法存取或檢視 知行之橋 UI。
全域啟用 SSO 後,標準帳號也會顯示**同盟 ID(Federation Id)**欄位。這適用於已有同盟 ID 但尚未移轉為單一登入類型的標準帳號,例如保留本機密碼作為備用登入方式的管理員帳號。