

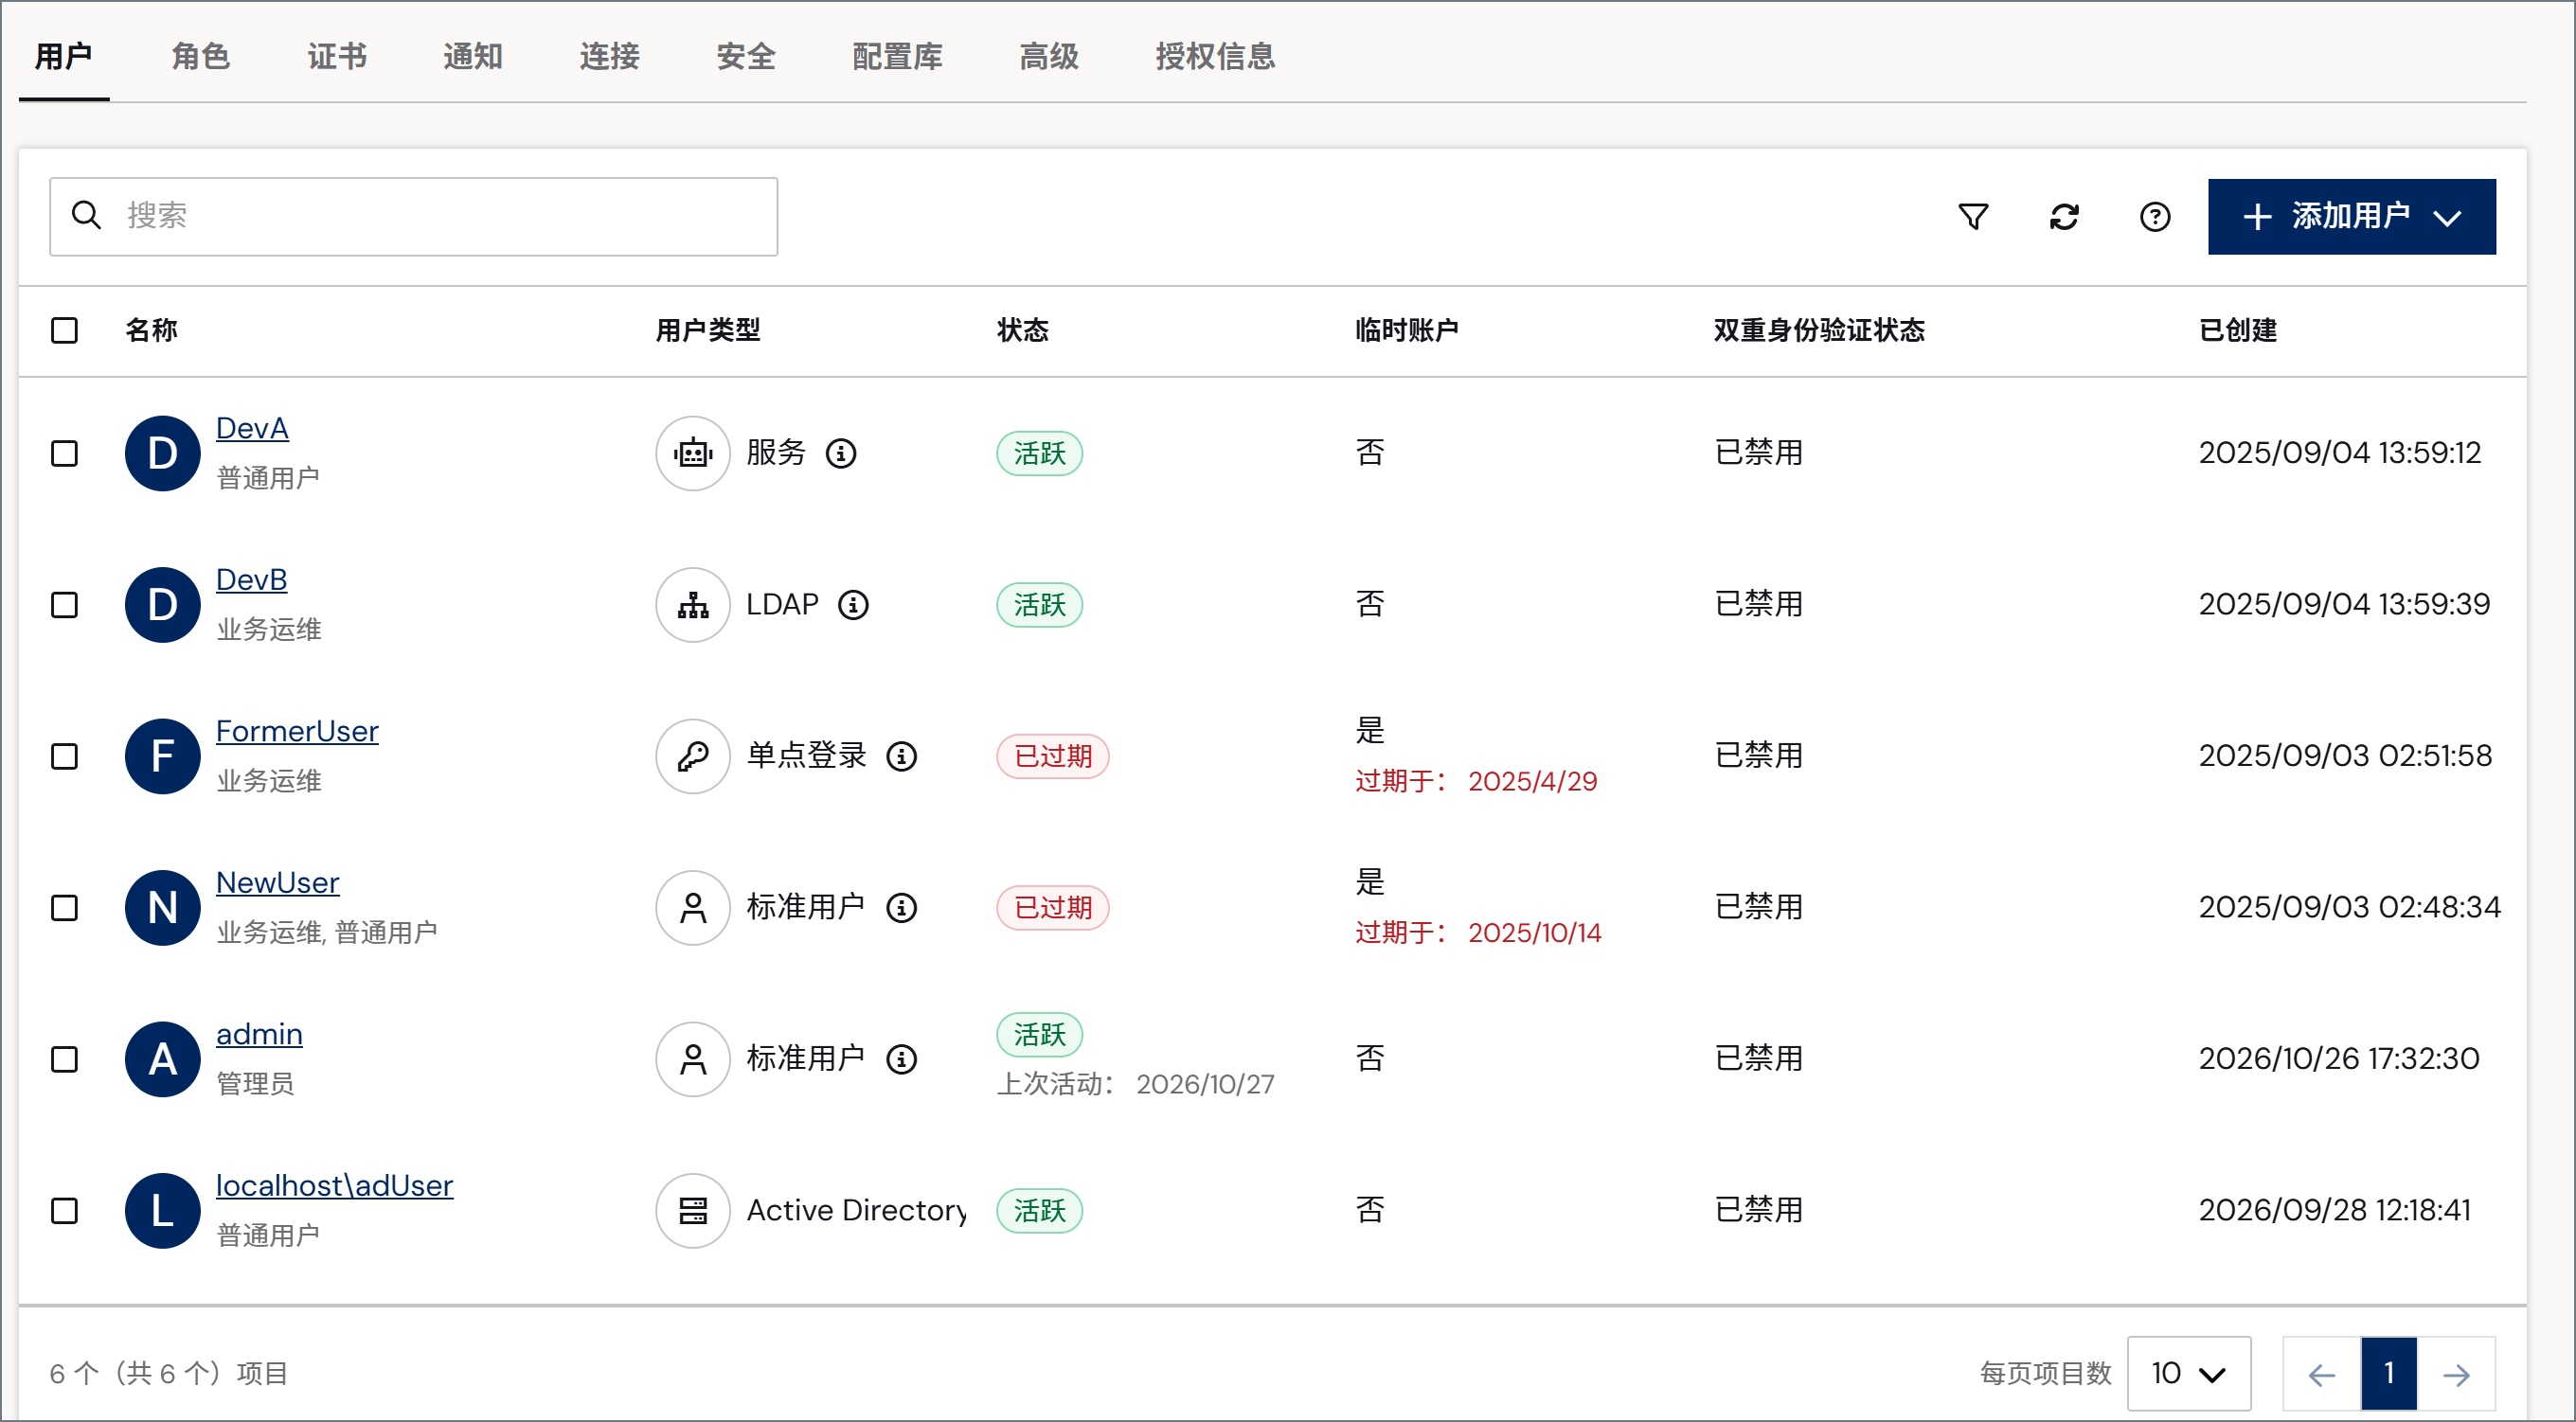
添加或编辑用户
要添加用户,请点击添加用户。要编辑现有用户,请将鼠标悬停在表格中对应的行上,点击省略号,然后选择编辑。 请填写以下字段:
要授予新用户系统 API或 OAuth 访问权限,请点击 API 访问选项卡。
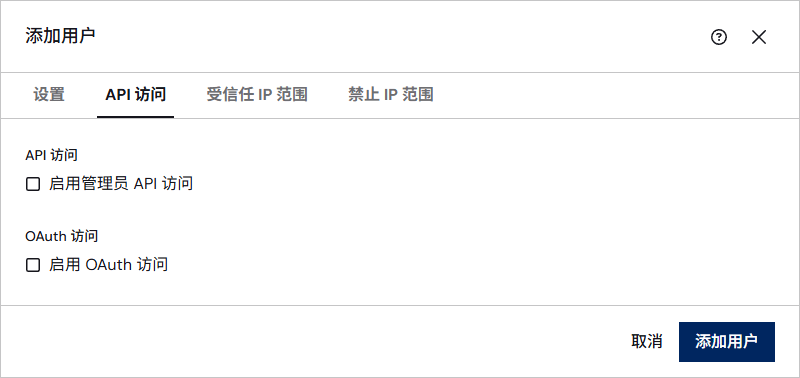
要添加特定于该用户的受信任或禁止 IP 范围,请使用受信任 IP 范围或禁止 IP 范围选项卡。可以提供单个 IP 地址、简单范围(如
203.0.113.* 或 203.0.113.1-255)或 CIDR 范围。这些选项卡还显示在系统设置 > 安全页面的网络访问部分定义的全局范围。
用户类型
知行之桥 支持以下用户类型:- 标准账号供用户通过用户名和密码交互式登录 知行之桥 控制台。
- 单点登录账号供通过外部身份提供商(IdP)进行身份验证的用户使用。不具有管理员角色的单点登录账号不显示密码字段。具有管理员角色的单点登录账号会保留本地密码,以便在 SSO 不可用时作为备用登录方式。单点登录账号始终显示**联合 ID(Federation Id)**字段,该字段用于将 IdP 的身份声明映射到此 知行之桥 用户账号。由于身份验证在 IdP 端进行,知行之桥 的双因素身份验证(2FA)不适用于单点登录账号,因此不显示 2FA 控件。有关配置 SSO 的详细信息,请参阅单点登录。
- Active Directory 账号供使用 Windows 域账号进行身份验证的用户使用。用户名必须采用
domain\username格式。Active Directory 仅在 .NET 版中可用。 - LDAP 账号供使用 LDAP 目录服务进行身份验证的用户使用。LDAP 仅在跨平台版中可用。
- 服务账号用于自动化的机器间访问,例如调用 Flow API 端点或系统 API。服务账号不能交互式登录,因此不显示密码字段和 2FA 控件,只能使用 API 访问选项卡中配置的 Authtoken 或 OAuth 客户端凭据进行身份验证。服务账号要求在 API 访问选项卡中至少配置一种身份验证方式(启用 Authtoken 访问或启用 OAuth 访问)。如果两者均未启用,表单会显示警告并阻止保存。例如,可以将服务账号与仅授予 Flow API Invoke 权限的角色配对,使其能够调用指定端点,但无法访问或查看 知行之桥 UI。
全局启用 SSO 后,标准账号也会显示**联合 ID(Federation Id)**字段。这适用于已有联合 ID 但尚未迁移为单点登录类型的标准账号,例如保留本地密码作为备用登录方式的管理员账号。