

核心功能
- 整合 WordPress 電子商務平臺,用於線上商店資料管理
- 支援標準資料庫操作(Select、Lookup、Upsert 和預存程序)進行資料操作
建立連線
要允許知行之橋使用 WooCommerce 中的資料,您必須首先建立與 WooCommerce 的連線。有兩種方式可以建立此連線:- 將 WooCommerce 端口新增到您的流中。然後在設定面板中,點選”連線”下拉式清單旁邊的建立按鈕。
- 開啟知行之橋系統設定頁面,然後開啟連線索引標籤。點選新增,選擇 WooCommerce,然後點選下一步。
- 登入過程僅在首次建立連線時需要。
- 與 WooCommerce 的連線可在多個 WooCommerce 端口中複用。
輸入連線配置
開啟新連線對話方塊後,按照以下步驟操作:-
輸入連線資訊:
- 名稱 — 連線的靜態名稱,可自行設定。
- 型別 — 始終設定為 WooCommerce。
- 身分驗證方案 — 用於連線的身分驗證方案。選項為 Basic、OAuth 1.0 One Legged 或 OAuth 2.0。
- 根據所選身分驗證方案輸入連線資訊:
Basic 認證
- 在 URL 中,提供要連線的 WooCommerce 例項的基本 URL。
- 在 User 中,輸入用於登入的使用者名稱。
- 在 密碼 中,輸入該使用者的密碼。
- 繼續完成連線。
OAuth 1.0 One Legged
- 在 URL 中,提供要連線的 WooCommerce 例項的基本 URL。
- 開啟 WooCommerce 配置頁面。
- 開啟進階設定索引標籤。
- 在 REST API 部分,點選 Add key。
- 提供所需資訊,然後點選 Generate API Key。
- 從 WooCommerce 中複製 Consumer key 和 Consumer secret 的值,並將其輸入到知行之橋連線中。
- 繼續完成連線。
OAuth 2.0
首先,按照以下步驟為您的 WordPress 伺服器配置 OAuth 2.0:- 下載 OAuth 2.0 Server 外掛程式。
-
解壓外掛程式存檔,並將
oauth2-provider資料夾複製到wp-content\plugins資料夾中。 - 在 WordPress 管理介面中啟用該外掛程式。
- 開啟 OAuth Server 頁面。
- 點選 Add New Client。
- 提供所需資訊,然後點選 Create Client。
- 將 Client Key 的值複製到知行之橋的 OAuth Client Id 中。
- 將 Client Secret 的值複製到知行之橋的 OAuth Client Secret 中。
- 在知行之橋的 URL 中,提供要連線的 WooCommerce 例項的基本 URL。
- 繼續完成連線。
完成連線
- 可選地,點選高階以開啟高階連線設定的下拉功能表。大多數情況下不需要這些設定。
- 點選測試連線,確認知行之橋可以使用所提供的資訊連線到 WooCommerce。如果出現錯誤,請檢查所有欄位並重試。
- 點選新增連線以完成連線的建立。
- 在端口配置面板的連線下拉式清單中,選擇剛建立的連線。
- 點選儲存更改。
選擇操作
建立與 WooCommerce 的連線後,您需要選擇 WooCommerce 端口將執行的操作。下表概觀了每種操作及其在工作流程中的位置。進階設定索引標籤
進階設定索引標籤中的許多設定是從您正在使用的資料來源動態載入的,因此本文件不對其進行詳細介紹。您可以在我們網站的線上幫助檔案頁面上找到您的資料來源的詳細資訊。 以下選項對所有資料來源均可用。訊息
儲存至 Sent 資料夾和Sent 資料夾方案設定已棄用,預設處於隱藏狀態。只有先前已啟用這些設定或將其配置為非預設值的端口才會顯示它們。若要保留成功處理的檔案副本,請在工作流程中右鍵單擊該端口,選擇顯示成功路徑,然後將成功路徑連線到File 端口。
進階設定
_進階設定_是依賴任意資料庫驅動(例如 Database、CData 和 API 端口)連線到各種資料來源的端口的通用設定。其他
_其他設定_適用於特定使用場景。自動化索引標籤
自動化設定
與端口自動處理檔案有關的設定。效能
與分配給端口的資源相關的設定。告警索引標籤
與配置告警相關的設定。 在執行服務級別協議(SLA)之前,您需要設定電子郵件告警以接收通知。預設情況下,知行之橋使用告警索引標籤上的全域設定。要為此端口使用其他設定,請開啟覆蓋全域設定開關。 預設情況下,錯誤告警已啟用,這意味著每當發生錯誤時都會傳送電子郵件。要關閉告警,請取消勾選啟用核取方塊。 輸入主題(必填),然後可選地輸入逗號分隔的收件人電子郵件清單。SLA 索引標籤
與配置服務級別協議(SLA)相關的設定。 SLA 允許您配置流中端口預期傳送或接收的數量,以及您期望在多少時間內達到該數量。知行之橋會在 SLA 未達到時傳送電子郵件警告使用者,並將 SLA 標記為_風險中_,這意味著如果 SLA 很快未達到,它將被標記為_違反_。這給使用者機會介入並確定 SLA 未達到的原因,並採取適當行動。如果在風險期結束時 SLA 仍未達到,則 SLA 將被標記為違反,並再次通知使用者。 要定義 SLA,請開啟預期數量開關,然後點選設定索引標籤。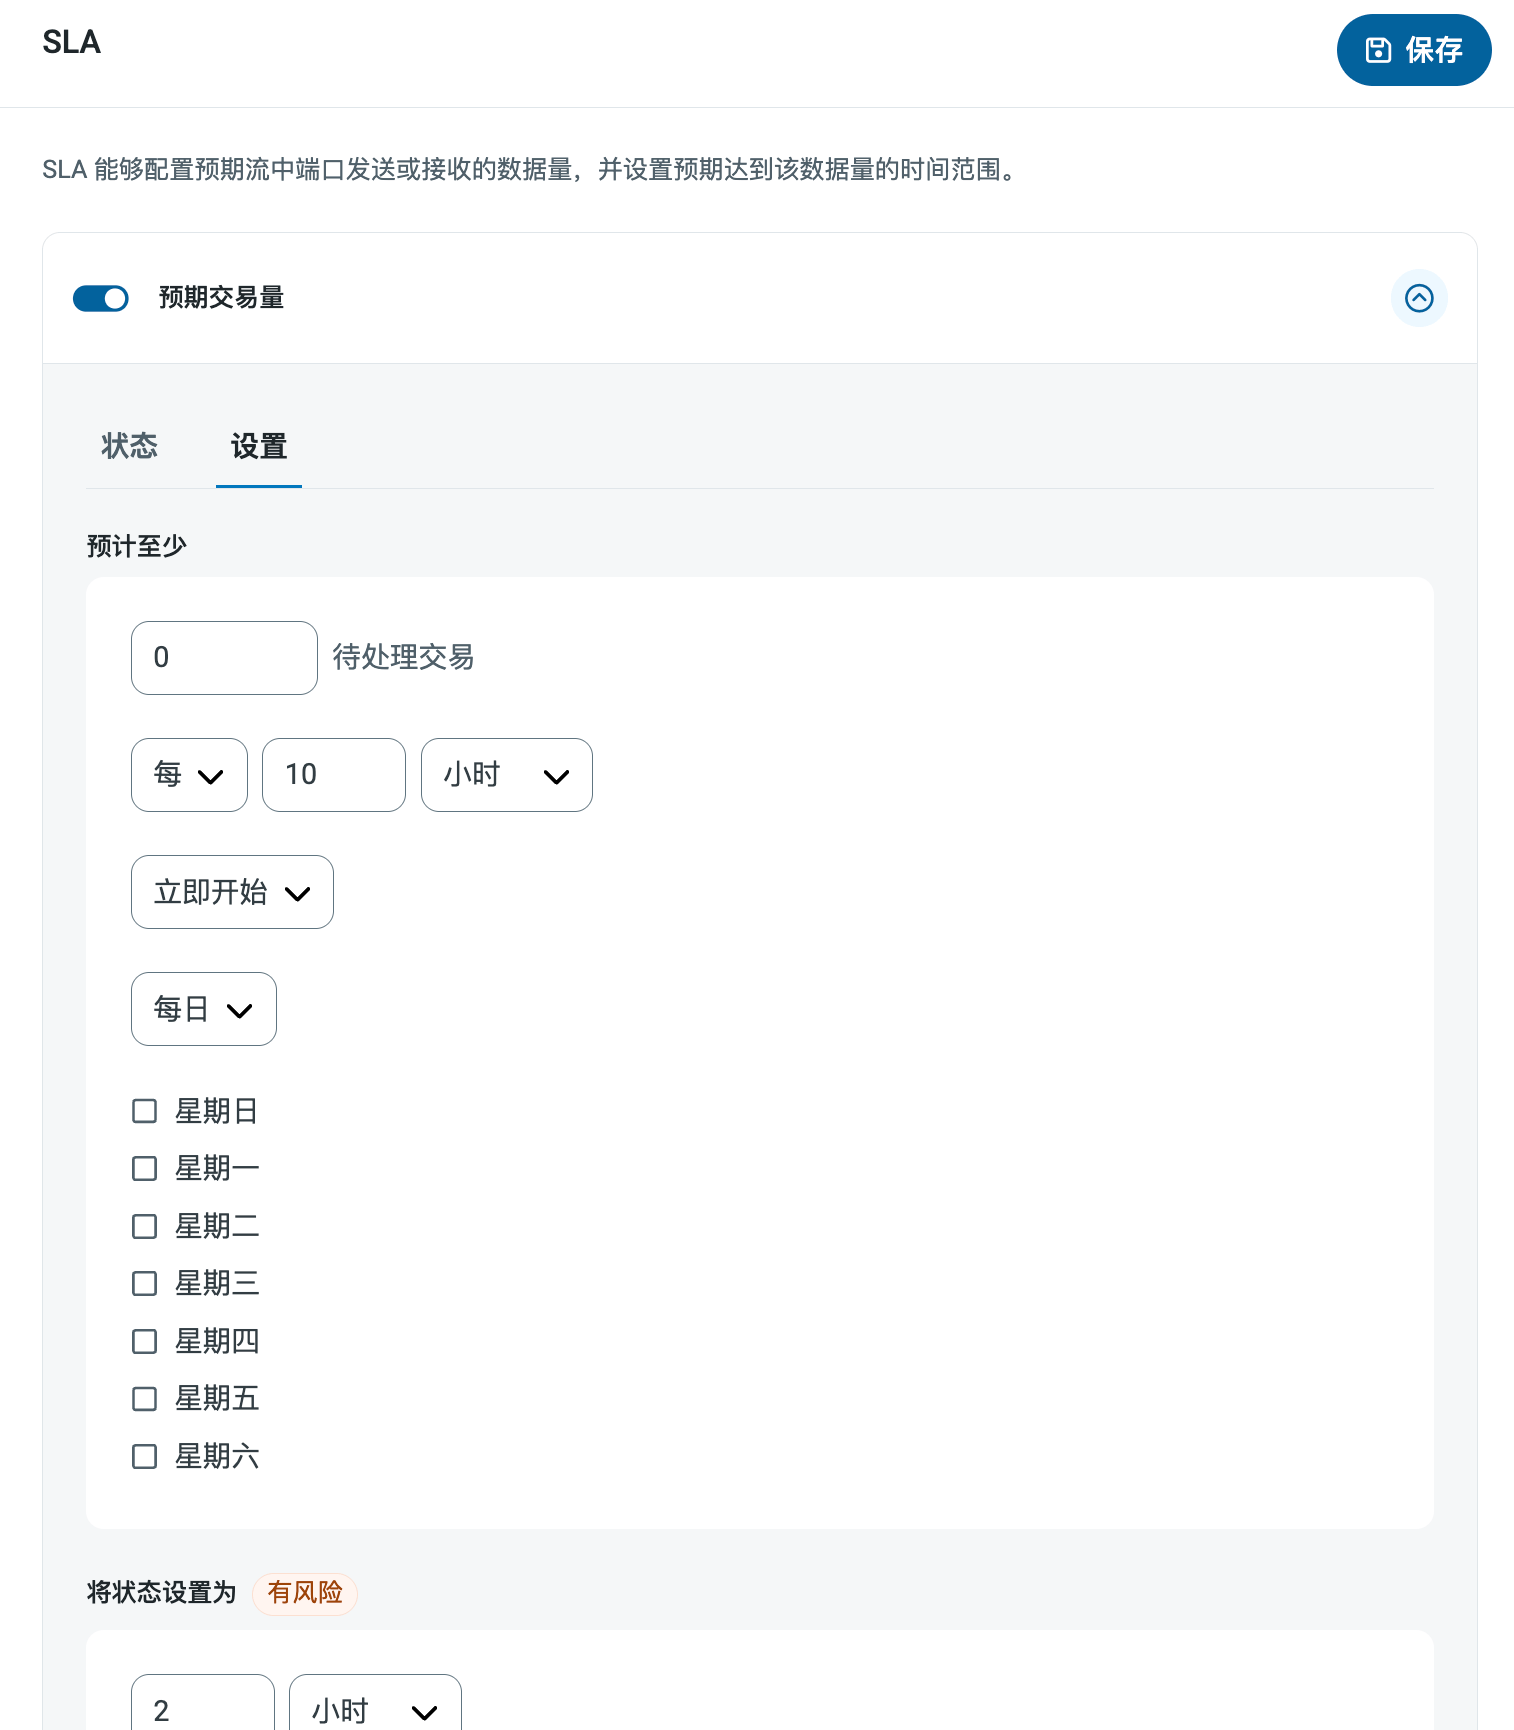
- 如果您的端口有單獨的傳送和接收操作,請使用選項按鈕指定 SLA 適用的方向。
- 在至少期望部分:
- 設定您期望處理的最小交易數量(數量)
- 使用每欄位指定時間範圍
- 指定 SLA 應何時生效。如果您選擇從…開始,請填寫日期和時間欄位。
- 勾選您希望 SLA 生效的星期幾。如有必要,使用下拉式清單選擇每天。
- 在**將狀態設定為”風險中”**部分,指定何時將 SLA 標記為風險中。
- 預設情況下,在 SLA 違反之前不傳送通知。要更改此設定,請勾選傳送”風險中”通知。
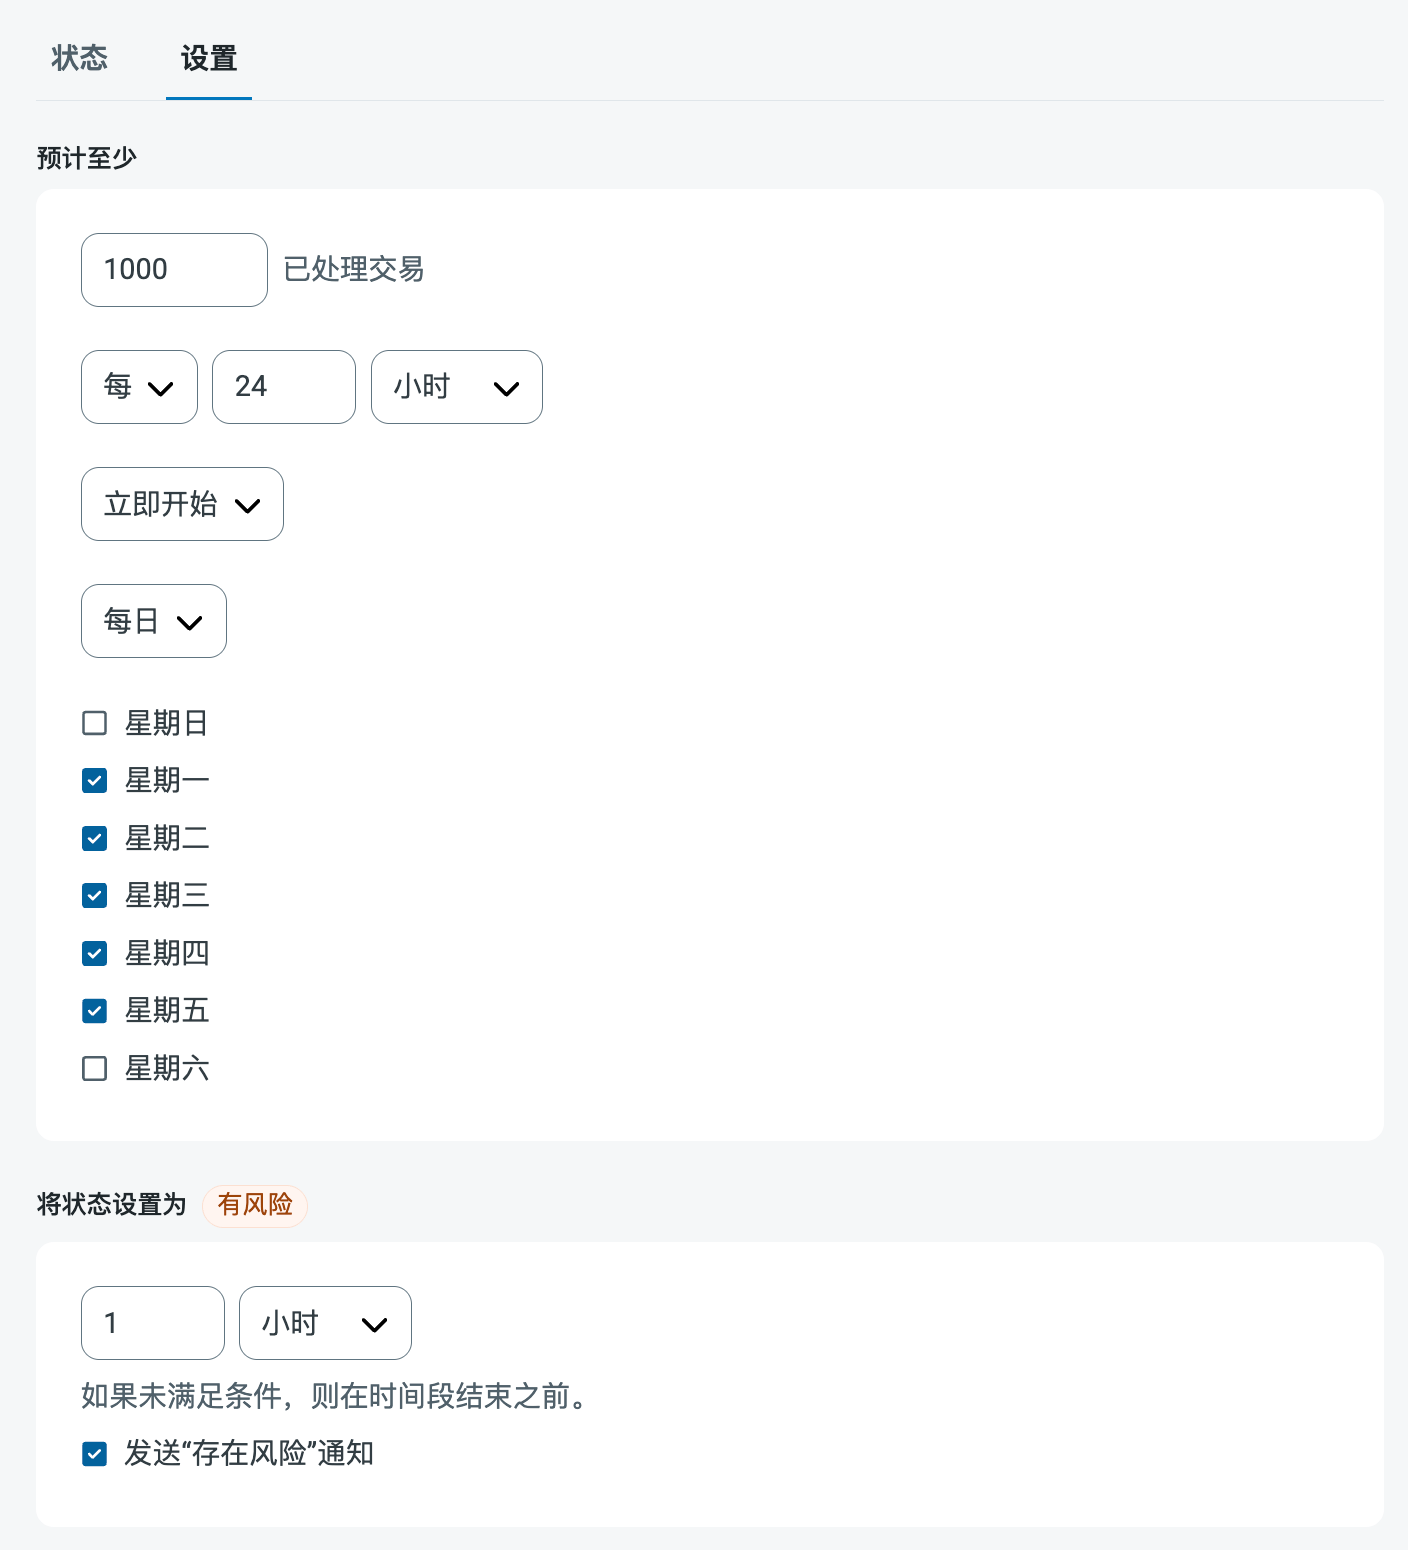
如有必要,您可以關閉 SLA 告警,這在維護視窗期間很有用。點選導覽列上的設定,然後導航到告警 > 通用告警。點選平板和鉛筆圖示進行編輯,並取消勾選 SLA 告警設定。
宏
在檔案命名策略中使用宏可以提高組織效率和資料上下文理解。透過在檔名中加入宏,您可以動態包含識別碼、時間戳和標頭資訊等相關資訊,為每個檔案提供有價值的上下文。這有助於確保檔名反映對您的組織重要的詳細資訊。 知行之橋支援以下宏,所有宏均使用以下語法:%Macro%。
範例
某些宏(如 %Ext% 和 %ShortDate%)不需要參數,但其他宏需要。所有需要參數的宏均使用以下語法:%Macro:argument%
以下是一些需要參數的宏範例:
- %Header:headername%:其中
headername是訊息上標頭的名稱。 - %Header:mycustomheader% 解析為輸入訊息上設定的
mycustomheader標頭的值。 - %Header:ponum% 解析為輸入訊息上設定的
ponum標頭的值。 - %RegexFilename:pattern%:其中
pattern是規則運算式模式。例如,%RegexFilename:^([\w][A-Za-z]+)%匹配並解析為檔名中的第一個單詞,不區分大小寫(test_file.xml解析為test)。 - %Vault:vaultitem%:其中
vaultitem是保管庫中某項的名稱。例如,%Vault:companyname%解析為保管庫中儲存的companyname項的值。 - %DateFormat:format%:其中
format是接受的日期格式(詳見範例日期格式)。例如,%DateFormat:yyyy-MM-dd-HH-mm-ss-fff%解析為檔案的日期和時間戳。
- 在一個檔名中組合多個宏:
%DateFormat:yyyy-MM-dd-HH-mm-ss-fff%%EXT% - 在宏外部包含文字:
MyFile_%DateFormat:yyyy-MM-dd-HH-mm-ss-fff% - 在宏內部包含文字:
%DateFormat:'DateProcessed-'yyyy-MM-dd_'TimeProcessed-'HH-mm-ss%