

核心功能
- 集成云端业务应用平台,用于自定义应用程序数据管理
- 灵活的身份验证选项,包括密码、API 令牌(Token)或 OAuth
- 标准数据库操作(Select、Lookup、Upsert 和存储过程),用于数据操作
建立连接
要建立与 Kintone 的连接,请使用以下两种方法之一:- 将 Kintone 端口添加到流中。然后,在设置选项卡上,单击连接下拉列表旁边的新建。
- 打开 设置页面,然后打开连接选项卡。单击添加,选择 Kintone,然后单击下一步。
- 登录流程仅在首次创建连接时需要。
- 与 Kintone 的连接可在多个 Kintone 端口中重复使用。
输入连接设置
-
输入连接信息:
- 名称:连接的静态名称,可根据需要设置。
- 类型:始终设置为 Kintone。
- 连接:用于连接的身份验证方案。选项为密码、API 令牌和 OAuth。
- URL:您要连接的 Kintone 站点的 URL。
- 输入所选身份验证方案的连接信息:
- 在端口配置面板的连接下拉列表中选择新建的连接。
密码
- 在用户名字段中,输入用于登录的用户名。
- 在密码字段中,输入该用户的密码。
- 如有需要,单击高级打开高级连接设置菜单。大多数情况下无需使用。
- 单击测试连接,确认 可使用提供的信息连接至 Kintone。如果发生错误,请检查所有字段并重试。
- 单击添加连接完成连接设置。
API 令牌
- 在 ApiToken 字段中,提供用于身份验证的 API 令牌。
- 如有需要,单击高级打开高级连接设置菜单。大多数情况下无需使用。
- 单击测试连接,确认 可使用提供的信息连接至 Kintone。如果发生错误,请检查所有字段并重试。
- 单击添加连接完成连接设置。
OAuth
- 在 OAuth Client Id 字段中,输入您账户的客户端 ID。
- 在 OAuth Client Secret 字段中,输入您账户的客户端密钥。
- 如有需要,单击高级打开高级连接设置菜单。大多数情况下无需使用。
- 单击连接。
- 在打开的新标签页中,登录您的 Kintone 账户。如有提示,请授予访问权限。
-
返回 。
- 若连接成功,单击添加连接。
- 若连接失败,请检查您的 URL 和登录凭据,然后重试。
高级选项卡上还有特定于数据源的身份验证和配置选项。本文档未完整记录这些选项,但您可以在 我们网站的 在线帮助文件 页面上找到数据源的详细信息。
选择操作
建立与 Kintone 的连接后,您必须选择 Kintone 端口要执行的操作。下表列出了每种操作及其在 流中的位置。高级选项卡
高级选项卡上的许多设置是从您所使用的数据源动态加载的,因此本文档中不涵盖这些设置。您可以在 我们网站的 在线帮助文件 页面上找到数据源的详细信息。 以下描述的选项适用于所有数据源。消息
高级设置
_高级设置_是依赖任意数据库驱动程序(例如 Database、CData 和 API 端口)来连接各种数据源的端口的通用设置。杂项
_杂项设置_用于特定使用场景。自动化选项卡
自动化设置
与端口自动处理文件相关的设置。性能
与端口资源分配相关的设置。警报选项卡
与配置警报相关的设置。 在执行服务级别协议(SLA)之前,您需要设置电子邮件警报以接收通知。默认情况下, 使用警报选项卡上的全局设置。要为此端口使用其他设置,请开启覆盖全局设置。 默认情况下,错误警报已启用,这意味着每当发生错误时都会发送电子邮件。要关闭它们,请取消勾选启用复选框。 输入主题(必填),然后可选地输入以逗号分隔的收件人电子邮件列表。SLA 选项卡
与配置服务级别协议(SLA)相关的设置。 SLA 允许您配置流中端口预期发送或接收的数量,并设置预期满足该数量的时间范围。当 SLA 未满足时, 会发送电子邮件警告用户,并将 SLA 标记为_存在风险_,这意味着如果 SLA 很快未得到满足,它将被标记为_违反_。这给用户提供了介入的机会,以确定 SLA 未满足的原因并采取适当措施。如果在风险期结束时 SLA 仍未满足,SLA 将被标记为违反,并再次通知用户。 要定义 SLA,请开启预期数量,然后单击设置选项卡。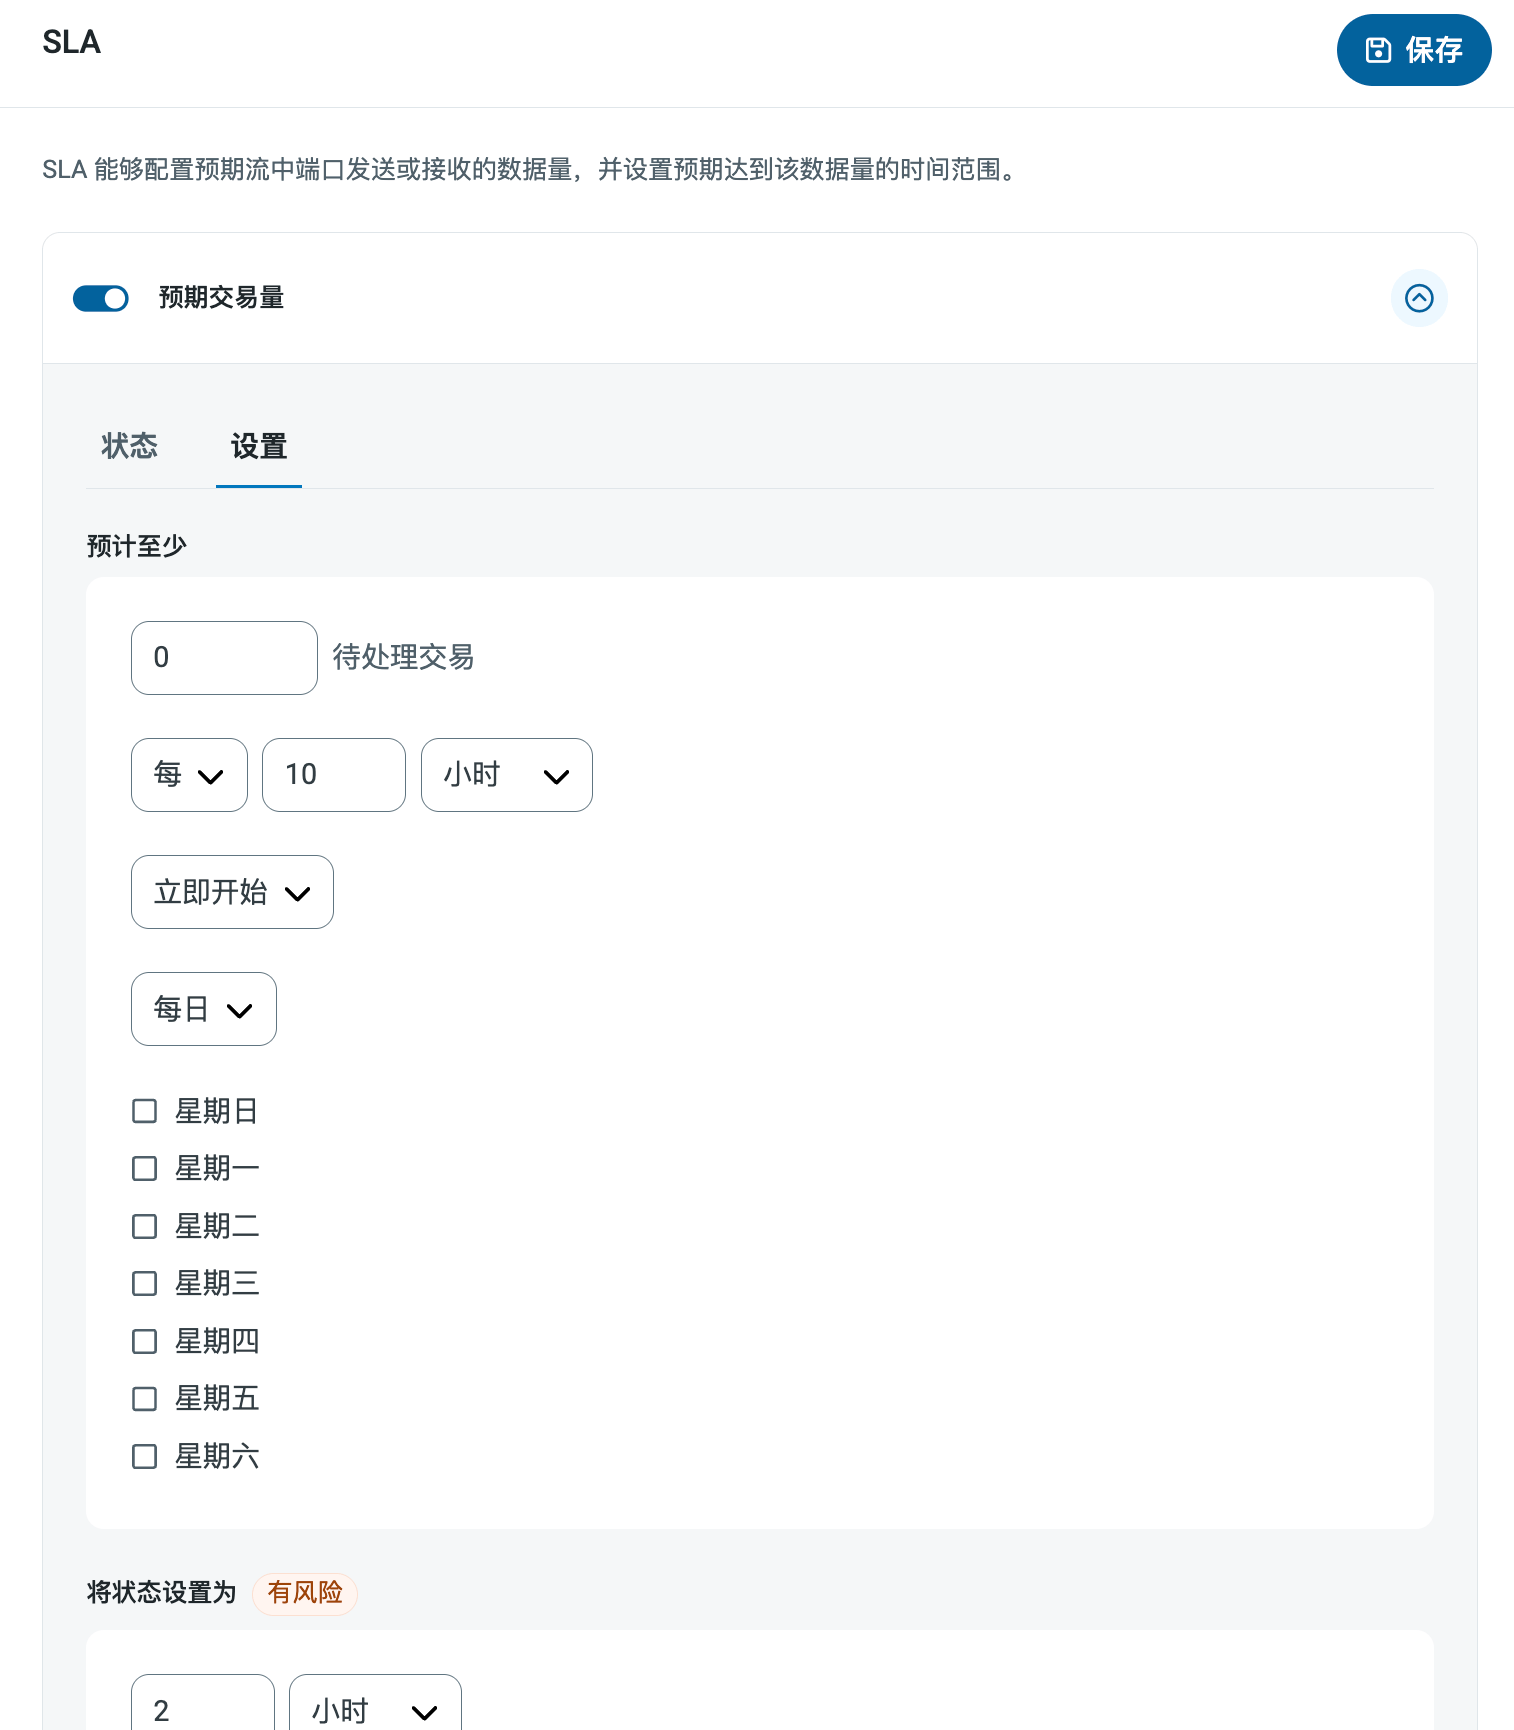
- 如果您的端口有独立的发送和接收操作,请使用单选按钮指定 SLA 适用的方向。
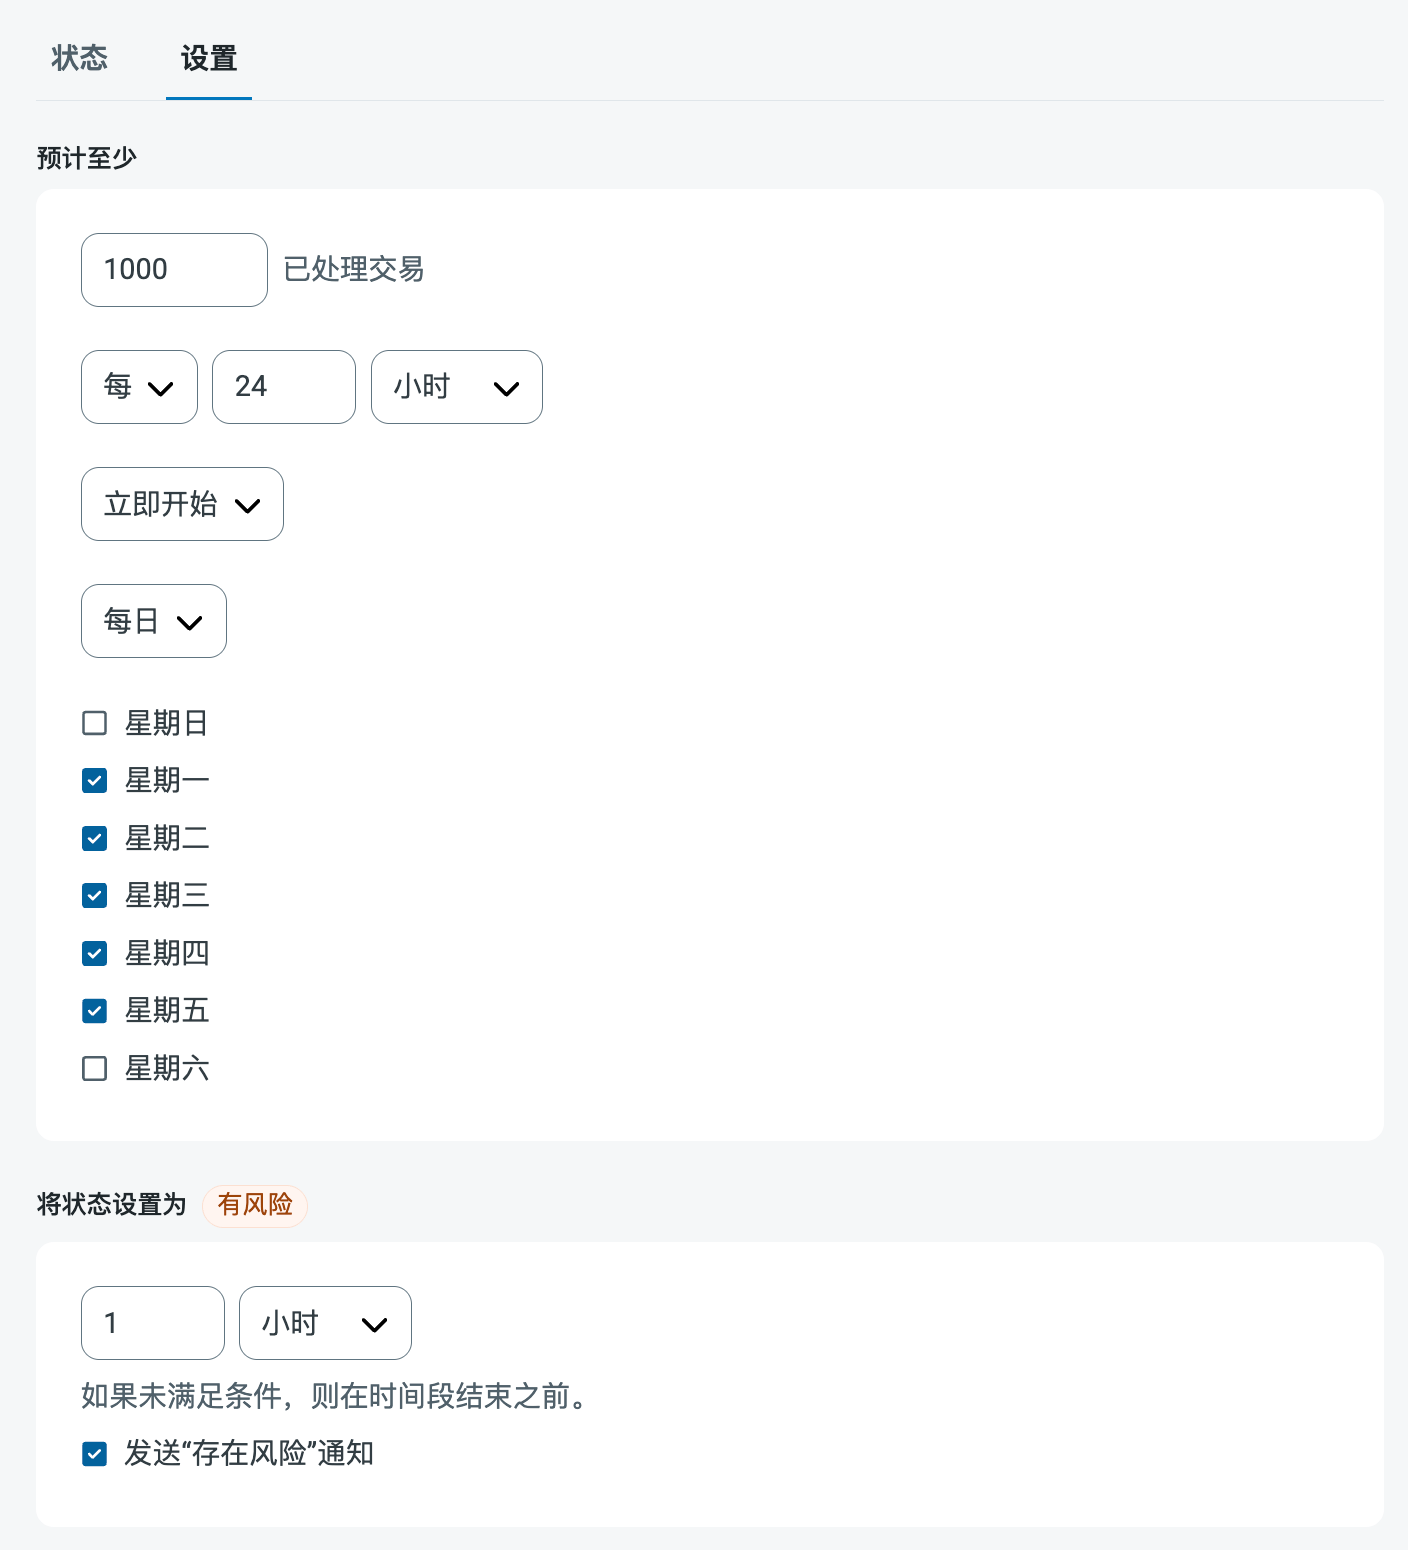
- 在窗口的至少期望部分:
- 设置您期望处理的最少事务数(数量)
- 使用每字段指定时间范围
- 指明 SLA 何时生效。如果选择从…开始,请填写日期和时间字段。
- 勾选您希望 SLA 生效的星期几复选框。如有必要,使用下拉菜单选择每天。
- 在窗口的**将状态设置为”存在风险”**部分,指定 SLA 何时应被标记为存在风险。
- 默认情况下,在 SLA 违反之前不会发送通知。要更改此行为,请勾选发送”存在风险”通知。
如有必要,您可以关闭 SLA 警报。这在维护窗口期间很有用。单击导航栏上的设置,然后导航至警报 > 常规警报。单击平板电脑和铅笔图标进行编辑,并取消勾选 SLA 警报设置。
宏
在文件命名策略中使用宏可以提高组织效率和对数据的上下文理解。通过在文件名中加入宏,您可以动态地包含标识符、时间戳和标头信息等相关信息,为每个文件提供有价值的上下文。这有助于确保文件名反映对您的组织重要的详情。 支持以下宏,所有宏均使用以下语法:%Macro%。
示例
某些宏(如 %Ext% 和 %ShortDate%)不需要参数,但其他宏需要。所有需要参数的宏均使用以下语法:%Macro:argument%
以下是需要参数的宏示例:
- %Header:headername%:其中
headername是消息上标头的名称。 - %Header:mycustomheader% 解析为输入消息上设置的
mycustomheader标头的值。 - %Header:ponum% 解析为输入消息上设置的
ponum标头的值。 - %RegexFilename:pattern%:其中
pattern是正则表达式模式。例如,%RegexFilename:^([\w][A-Za-z]+)%匹配并解析为文件名中的第一个单词,且不区分大小写(test_file.xml解析为test)。 - %Vault:vaultitem%:其中
vaultitem是保管库中项目的名称。例如,%Vault:companyname%解析为保管库中存储的companyname项目的值。 - %DateFormat:format%:其中
format是可接受的日期格式(详情请参阅示例日期格式)。例如,%DateFormat:yyyy-MM-dd-HH-mm-ss-fff%解析为文件上的日期和时间戳。
- 在一个文件名中组合多个宏:
%DateFormat:yyyy-MM-dd-HH-mm-ss-fff%%EXT% - 在宏外包含文本:
MyFile_%DateFormat:yyyy-MM-dd-HH-mm-ss-fff% - 在宏内包含文本:
%DateFormat:'DateProcessed-'yyyy-MM-dd_'TimeProcessed-'HH-mm-ss%